企業の業務効率化やDX(デジタルトランスフォーメーション)を推進する上で、生成AIの活用はもはや選択肢ではなく必須の要件となりました。
その中心に位置するのがOpenAIのChatGPTですが、企業やチームで導入する際に避けて通れないのが「Workspace(ワークスペース)」の概念と、その設定・管理手法です。
個人向けのChatGPT(無料版やPlus)と異なり、組織向けに設計された環境(ChatGPT Team、ChatGPT Enterprise、ChatGPT Business向け環境)では、管理者がセキュリティ、アクセス権、AIの挙動、社内共有の範囲を細かくコントロールできる「ワークスペース」が用意されています。
しかし、管理画面に並ぶ無数の項目を目にして、
- 「設定項目が多すぎて、どれをオンにしてどれをオフにすべきかわからない」
- 「Codex、Sites、エージェント、改良版メモリなど、新しい用語が多くて理解が追いつかない」
- 「情報漏洩を防ぎつつ、メンバーの業務効率を最大化するベストな運用が知りたい」
といった悩みを抱えるシステム管理者やDX推進担当者も少なくありません。
そこで本記事では、ChatGPT Businessにおけるワークスペースの基本概念から、ポリシー設定、ID・アクセス管理、開発・自動化機能、セキュリティに至るまで、初心者にもわかりやすく、かつ実務でそのまま活用できるレベルで網羅的に解説します。
ChatGPTの「Workspace(ワークスペース)」とは?
ワークスペースの基本概念
ChatGPTにおける「Workspace(ワークスペース)」とは、企業やチームなどの組織専用に区切られた閉じたデジタル作業空間のことです。
オフィスの執務室をイメージするとわかりやすいでしょう。一般のChatGPT利用は「オープンスペースのカフェ」で仕事をしているようなものですが、ワークスペースを契約すると「オートロックとセキュリティ管理者が常駐する専用オフィス」が割り当てられます。
この空間内では、以下の要素が組織単位で一元管理されます。
- データプライバシーの保護
ワークスペース内でやり取りされた会話データは、原則としてOpenAIのモデル学習には使用されません。 - メンバーと権限の一元管理
誰がワークスペースに参加できるか、管理者と一般ユーザーの役割分担などをコントロールできます。 - セキュリティとコンプライアンスの統制
外部連携やコード実行、ファイル共有の可否など、企業のセキュリティ基準に応じたポリシーを一括適用できます。 - 組織内コラボレーション
プロジェクトや社内専用GPT、Canvasなどをチームメンバー間でのみ安全に共有できます。
個人版ChatGPTとの決定的な違い
個人アカウントでの利用と、法人・組織向けワークスペースでの利用には、以下のような根本的な違いがあります。
| 項目 | 個人版(Free / Plus / Pro) | ワークスペース(Team / Enterprise等) |
|---|---|---|
| 学習へのデータ利用 | オプトアウトしない限り学習に利用される可能性あり | デフォルトで学習に利用されない(エンタープライズ保証) |
| 管理者機能 | なし(個人完結) | あり(ポリシー、ID管理、監査ログ等) |
| アクセス管理 | 個人メールアドレス+パスワード | SSO(シングルサインオン)、ドメイン制限、SCIM連携 |
| 共有機能 | 公開リンク(全世界に漏洩するリスクあり) | ワークスペース内限定共有が可能 |
| API/トークン管理 | 個人キーのみ | 組織所有のサービスアカウント、有効期限の強制 |
企業が業務利用において個人向けChatGPTの利用を禁止し、ワークスペースの導入を急ぐ最大の理由は、まさにこの「ガバナンス(統制)とデータ保護」にあります。
管理ダッシュボードの全体構造
ワークスペースの管理画面は、直感的に操作できるように整理されたカテゴリで構成されています。設定を始める前に、まずは全体のメニュー構成を把握しておきましょう。
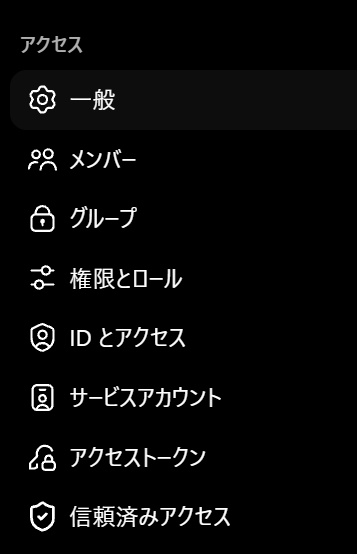
「アクセス」セクション
組織の構成員とアクセス権を管理する、最も基本的なエリアです。
- 一般: ワークスペースの名前、ロゴ、基本的なメタデータの設定。
- メンバー: 所属ユーザーの招待、権限変更(管理者/メンバー)、アカウント削除。
- グループ: 部署やプロジェクトごとにユーザーをまとめるグループ機能。
- 権限とロール: 各機能やポリシーに対するアクセスレベルの詳細設定。
- ID とアクセス: ドメイン検証、シングルサインオン(SSO)、アカウント自動生成(プロビジョニング)。
- サービスアカウント: 人間ではなく、システム連携や自動化ワークフロー専用のアカウント管理。
- アクセストークン: プログラムやCLIツールから接続するためのトークン発行・管理。
- 信頼済みアクセス: 高度なビジネス認証(Daybreak Blue等)やパートナーアクセスの管理。
「請求」セクション
- 請求: ライセンスシート数の追加・削減、契約プランの確認、支払い情報の管理。
「プラグイン・拡張機能」セクション
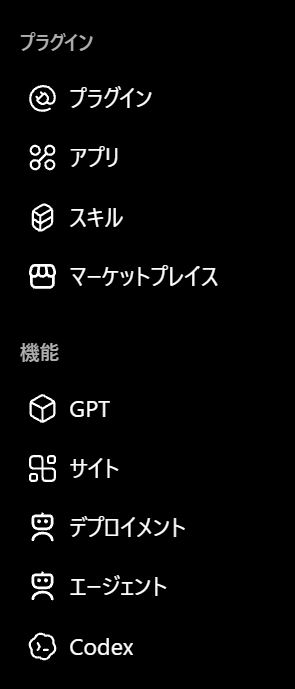
- プラグイン / アプリ / スキル / マーケットプレイス: ワークスペース内で利用可能な外部連携ツールやカスタム機能の導入・配布管理。
次章以降では、管理者が実際に設定を行う上で最も重要となる各機能の詳細と設定方針を掘り下げていきます。
ガバナンスとセキュリティの要!「ワークスペースポリシー」完全解説
ワークスペース設定の心臓部とも言えるのが「ワークスペースポリシー」です。ここでは、AIの会話保持、推論機能、外部通信などのオン/オフを細かく制御できます。
データ保持とプライバシー設定
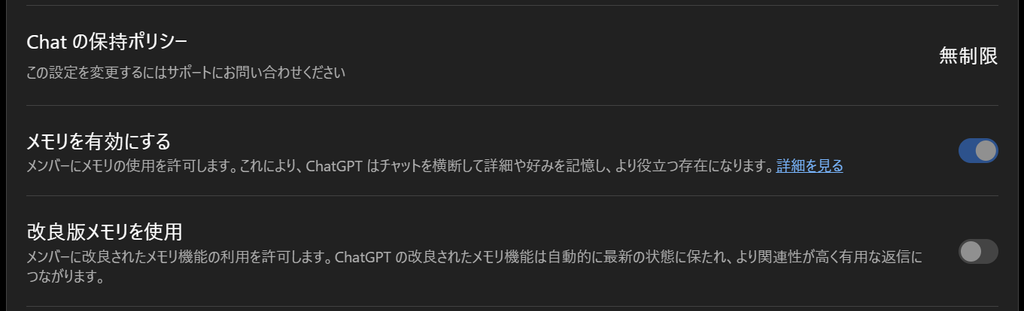
Chatの保持ポリシー
メンバーがChatGPTと交わした会話ログをどの期間保存するかを決定します。
- 無制限 ※基本は無制限のみ
過去のやり取りをすべて永続的に保存し、いつでも検索・再開できるようにします。多くの企業で標準的に採用されます。 - 期間制限(カスタム保持期間)
コンプライアンスや業界規制(金融、医療など)に基づき、30日や90日など一定期間が経過した会話を自動的に物理削除する設定です。情報資産の不要な蓄積を避ける場合に有効です。
メモリを有効にする / 改良版メモリを使用
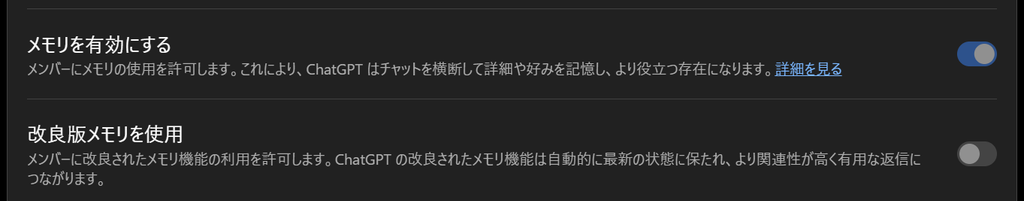
- メモリ機能
ChatGPTがユーザーの過去のチャット内容から「好み」「役職」「執筆スタイル」「プロジェクトの文脈」などを記憶し、次回以降の回答に自動反映する機能です。 - 改良版メモリ
メモリの内容が自動的に最新情報へとブラッシュアップされ、矛盾する古い情報が上書き・整理される高度な記憶システムです。
業務効率を劇的に向上させる一方で、個人的な機密情報がAIの記憶領域に長期滞留することを嫌う企業では、メモリ機能を一括で無効化する運用も選択肢に入ります。
※改良版メモリはグレーアウトしていて選択できない場合もあります。
AIの推論・外部アクセス機能の制御
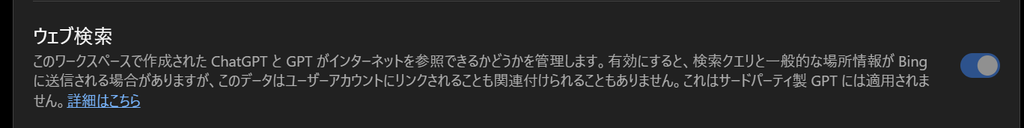
ウェブ検索
ChatGPTがBingを通じてリアルタイムのインターネット情報を検索し、回答に反映できるようにする機能です。
- メリット: 最新の市場ニュース、競合情報、技術ドキュメントの調査が可能になります。
- セキュリティ: 送信される検索クエリは一般的な場所情報とともに送信されますが、ユーザーの組織アカウントに紐づけられることはありません。全社的に有効化することが推奨される代表的な機能です。
Deep research(ディープリサーチ)
複雑なリサーチ課題に対し、AIが自律的に複数の検索ステップを実行し、数十〜数百のウェブソースを読み込んで包括的な調査レポートを作成する推論ツールです。
- 活用例: 業界の市場調査、競合製品の機能比較、学術論文のサーベイ、法改正の動向調査など。
- 管理のポイント: 非常に高度な情報収集能力を持つため、企画部門やリサーチ部門の生産性を飛躍的に高めます。
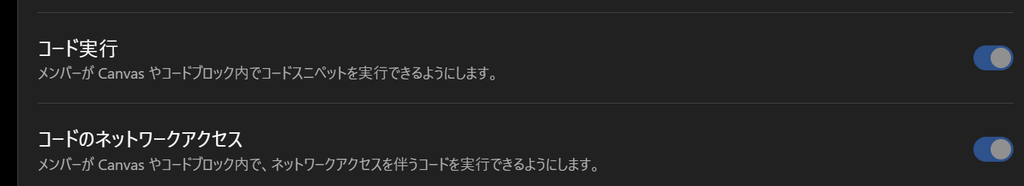
コード実行 / コードのネットワークアクセス
- コード実行
ChatGPTがCanvasやコードブロック内でPythonなどのコードをセキュアなサンドボックス環境上で直接実行し、データ分析やグラフ作成、ファイル変換を行う機能です。 - コードのネットワークアクセス
サンドボックス内で実行されるコードに対して、外部インターネットへの通信を許可するかどうかの設定です。
コード実行自体はデータ分析に不可欠ですが、「コードのネットワークアクセス」をオンにすると、コードを通じて外部APIからデータを取得できる反面、外部サーバーへデータを送信するコードが動く可能性も生じます。
厳格なセキュリティを求める場合は、コード実行のみをオンにし、ネットワークアクセスはオフにする構成が堅牢です。
音声・マルチモーダル・デバイス連携
音声の使用中にメンバーが画面または動画を共有できるようにする
ChatGPTの高度な音声モード(Advanced Voice Mode)を利用している際に、スマートフォンのカメラ映像やPCの画面をリアルタイムでAIに共有し、画面を見ながら音声対話を行える機能です。
- 活用例: プレゼン資料のデザインレビュー、現場の機器トラブルシューティング、ソフトウェアの操作説明。
- 注意点: 画面に表示されている機密情報がAIにそのまま入力されるため、社内規定で画面共有のルールを定めておく必要があります。

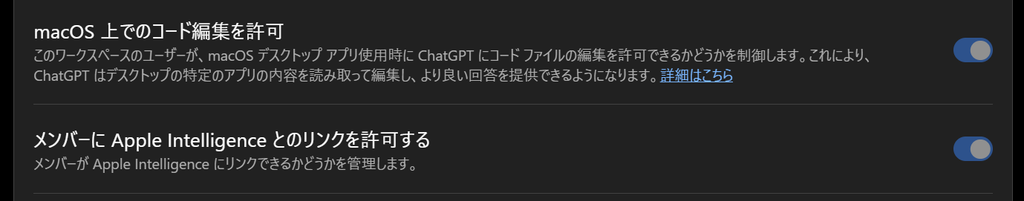
macOS 上でのコード編集を許可
macOS向けChatGPTデスクトップアプリにおいて、ローカル環境にあるコードファイルを直接読み取り、編集することを許可する設定です。開発者が利用するXcodeやVS Codeなどと連携し、AIが直接差分を適用できるようになります。
メンバーに Apple Intelligence とのリンクを許可する
Apple製デバイス(macOS / iOS)のシステムレベルのAI基盤である「Apple Intelligence」から、必要に応じてChatGPTの知能をシームレスに呼び出す連携機能です。MacやiPhoneを社用端末として配布している企業において、OSネイティブの体験とワークスペースを接続する役割を果たします。
外部ツール・プラグイン・UI制御
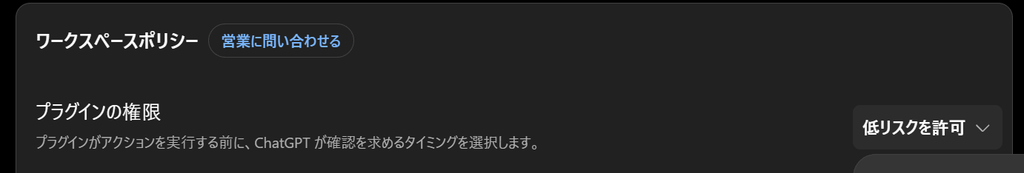
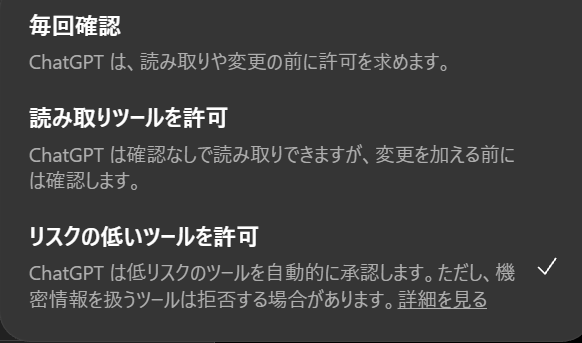
プラグインの権限
外部サービスと連携するプラグインやアクションを実行する際、どのような基準で実行を承認するかを設定します。「低リスクを許可」に設定すると、読み取り専用の安全なアクションは自動承認され、データの変更や送信を伴うアクションのみユーザーに確認を求めるようになります。
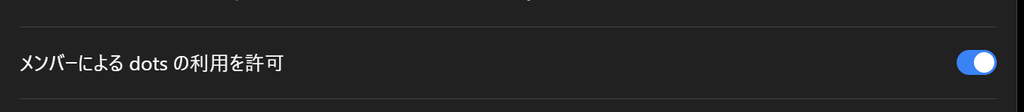
dots の利用許可
社内のナレッジベースや外部データソースと連携し、ChatGPTの回答精度を向上させるプラグイン/データコネクタ(dots)の利用をワークスペース全体で許可するかどうかを設定します。
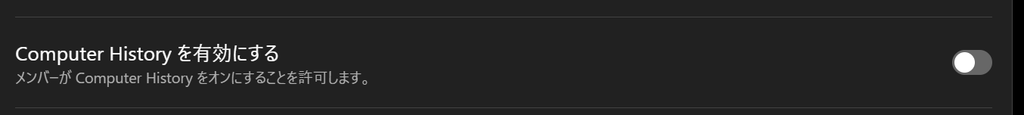
Computer History を有効にする
AIがPC上の操作ログやコンテキストを参照し、過去の作業経緯に基づいた支援を行う機能の利用可否を管理します。
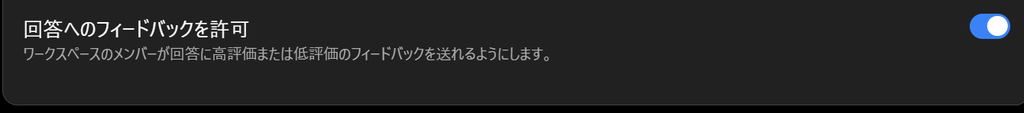
回答へのフィードバックを許可
ChatGPTが生成した回答に対して、ユーザーが「Good(高評価)」や「Bad(低評価)」のアイコンをクリックしてフィードバックを送信できるようにする機能です。社内でのAI活用品質を把握する上で有効です。
高度な開発・自動化機能の管理(Codex / Sites / エージェント)
OpenAIの環境は、単なるテキストチャットを超えて「ソフトウェア開発」「自律型エージェント」「ウェブホスティング」のプラットフォームへと急速に進化しています。管理者はこれらの先進機能についても正しく把握しておく必要があります。
Codex関連機能のガバナンス
Codexは、OpenAIが提供する高度なプログラミング・エンジニアリング支援機能の総称です。
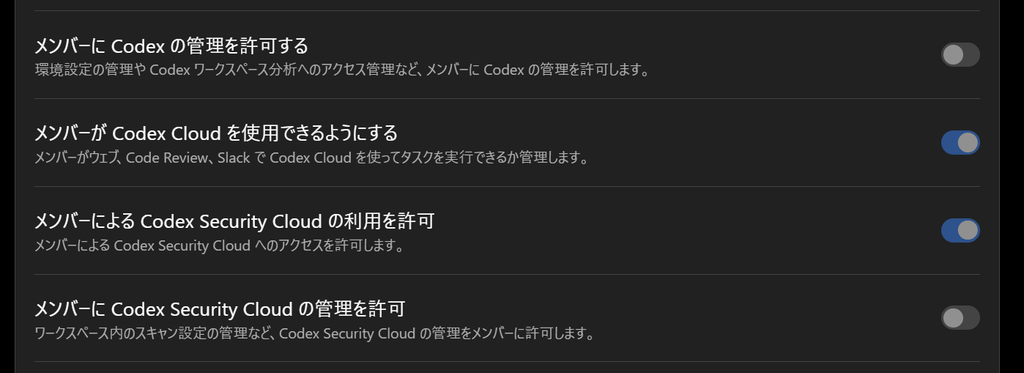
- メンバーに Codex と Work のローカル使用を許可:
CLI(コマンドラインツール)、IDE拡張機能(VS Codeプラグイン等)、またはデスクトップアプリから、Codexおよび業務支援機能(Work)をローカル端末上で直接実行することを許可します。エンジニアの作業効率を最大化する上で必須の設定です。 - メンバーが Codex Cloud を使用できるようにする:
ブラウザ、Code Review、Slackなどのクラウド環境からCodexを呼び出し、タスクを自律実行させる機能です。 - メンバーによる Codex Security Cloud の利用 / 管理を許可:
ソースコードのセキュリティスキャンや脆弱性検出をクラウド上で自動実行する機能へのアクセスと管理権限を制御します。 - メンバーが自分のデバイスをリモートで検出し、操作できるようにする:
スマートフォンなどの承認済みモバイル端末から、オフィスのPCで動作しているローカルCodex環境をリモート操作できるようにする機能です。 - Codex、Excel、PowerPoint、Wordでのデバイスコードによるサインインを有効にする:
ヘッドレス環境(画面のないサーバー等)やMicrosoft 365のOfficeアドインから、デバイスコードを用いてChatGPTにサインインすることを許可します。- 重要セキュリティ注意: デバイスコードはフィッシング攻撃(悪意ある第三者がコードを入力させて認証を乗っ取る攻撃)の標的になりやすいため、従業員に対して「デバイスコードを他人に絶対に共有しない」という教育を徹底するか、リスクを避けるために無効化しておくことが推奨されます。
- メンバーに Codex の管理を許可する:
一般ユーザーに対してもCodexの環境設定やワークスペース分析の権限を委譲するかどうかを制御します。
Sites(サイトホスティング)の公開制御
- メンバーに Sites でのデプロイまたは公開を許可
ChatGPTやCodex上で作成したWebサイト、ダッシュボード、プロトタイプアプリなどを、ワンクリックでシンプルなWebホスティング環境(Sites)にデプロイ・公開できる機能です。 - 管理のポイント
社内ツールを爆発的なスピードで形にできる強力な機能ですが、社外に向けて公開された場合、著作権や利用規約上の責任をワークスペース(組織)が負うことになります。規約(ChatGPT Sites 利用規約)に同意した上で、公開権限を管理者がコントロールする必要があります。
ワークスペースのエージェント・スキル機能
- エージェントを有効にする
ワークスペース内に登録された自律型AIエージェントを閲覧・実行できるようにします。エージェントは複数ステップのタスク(情報収集→分析→レポート作成→メール下書きなど)を自律的にこなす強力なツールです。 - スキルを有効にする
ワークスペース固有の業務ロジックやAPI連携をパッケージ化した「スキル」を作成、共有、アップロードできるようにします。社内システムとの連携をモジュール化して安全に配布できます。
記録・議事録作成(ChatGPT Record)
- メンバーが ChatGPT の記録を使用することを許可する
長時間の音声(会議の録音、インタビューなど)をChatGPTに取り込み、高精度な文字起こしと要約を作成できるようにします。この処理において、音声は文字起こしの目的のみに使用され、OpenAI側に永続保存されることはありません。 - ChatGPT が過去のメモや文字起こしを参照することを許可する
蓄積された過去の会議メモや文字起こしデータを、新しいチャットの文脈として参照できるようにします。「前回の定例会議で決まったTODOは何だったか?」といった横断的な質問に即座に答えられるようになります。
IDとアクセス管理(Identity & Access Management)
企業導入において、セキュリティ担当者が最も厳格にチェックするのが「誰が、どのようにワークスペースに入るか」というアクセス管理です。
ドメイン検証(Verified Domains)
自社の所有するメールアドレスドメイン(例: @example.com)の所有権をDNSレコード(TXTレコード等)を用いて証明するプロセスです。
ドメインを検証することで、以下のメリットが得られます。
- 自社ドメインを持つアカウントの無断作成を防ぎ、組織の統制下に置く。
- 後述する「アカウント自動作成(ジャストインタイム・プロビジョニング)」や「シングルサインオン(SSO)」の前提条件を満たす。
組織IDと組織スラッグ(Slug)
ワークスペースごとに固有の「組織スラッグ(URLの一部となる識別子)」を設定できます。
認証済みドメインに基づいた永続的なスラッグを設定しておくことで、ユーザーが組織専用のログインURL(例: chatgpt.com/o/your-company-slug)から迷わずログインできるようになり、フィッシング対策やブランディングにも寄与します。一度決定すると永続的に保存されるため、命名ルールには注意が必要です。
ユーザープロビジョニングの設定
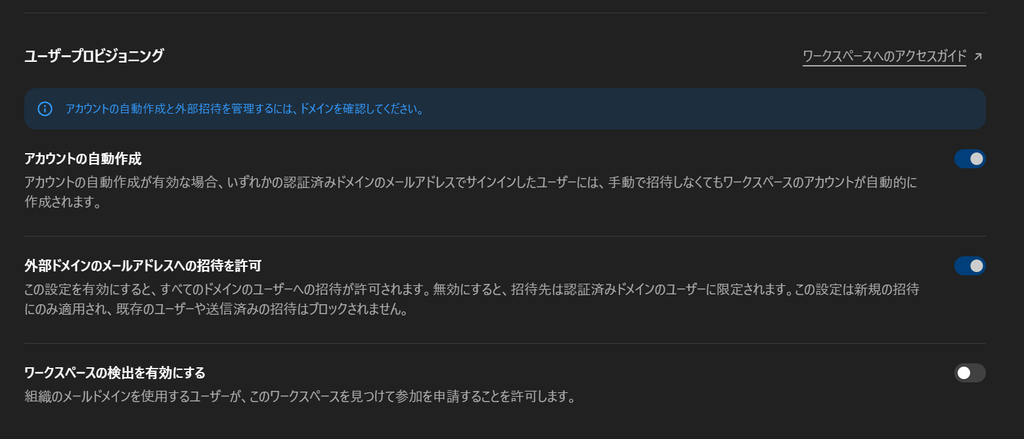
メンバーの参加ハードルとセキュリティのバランスを調整する3つのスイッチが存在します。
- アカウント自動作成(検証済みドメインが必要):
自社の認証済みドメインを持つメールアドレスでユーザーがサインインしてきた際、管理者が事前に招待メールを送っていなくても、自動的にワークスペースのアカウントを発行して参加させる機能です(Just-In-Timeプロビジョニング)。全社展開をスピーディに進める場合に極めて有効です。 - 外部ドメインの招待を許可する:
社外のパートナー企業、業務委託メンバー、コンサルタントなど、自社ドメイン以外のメールアドレスを持つユーザーをワークスペースに招待できるかどうかを設定します。厳格な情報隔離が必要な場合はオフ(自社ドメインのみ許可)にします。 - ワークスペースの検出を有効にする:
社内ユーザーがChatGPTにアクセスした際、「あなたの組織のワークスペースが存在します」と画面上に提示し、ユーザーがワンクリックで参加リクエストを送れるようにする機能です。
エンタープライズ認証(SSOとSCIM)
- シングルサインオン(SSO):
Microsoft Entra ID(旧Azure AD)、Okta、Google Workspaceなどの社内IdP(アイデンティティプロバイダー)とSAML/OIDC連携を行い、社内アカウントで一元ログインできるようにします。パスワードの使い回しを防ぎ、退職者のアクセスを即座に遮断できます。 - ディレクトリ同期(SCIM):
社内の人事システムやIdPのユーザーグループとワークスペースをリアルタイム同期する仕組みです。部署異動や入社・退社に合わせて、ChatGPTのアカウント発行・権限付与・削除が完全自動化されます(上位プランでサポート)。
プログラム利用とシステム連携の管理
ChatGPTの知能を社内システムやワークフローに組み込む際、人間のユーザーアカウントとは異なる特別な設定が必要になります。
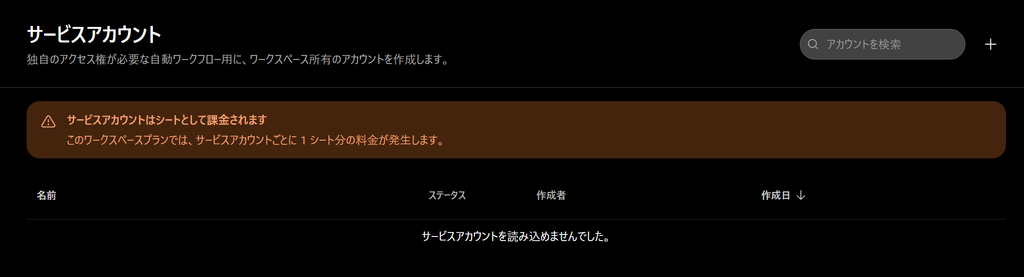
サービスアカウント(Service Accounts)
RPAツール、社内ボット、バッチ処理などの自動化プログラム向けに発行される「仮想の組織所有アカウント」です。
- 人間のアカウントとの違い
特定の個人に紐づかないため、担当者が異動・退職してもシステム連携が停止しません。また、個人の認証情報をコードにハードコードする重大なセキュリティリスクを排除できます。 - 料金体系の注意点
多くのプランにおいて、サービスアカウント1つごとに1シート分のライセンス料金が発生します。無駄なコストを避けるため、プロジェクトごとに適切に集約して管理することが推奨されます。
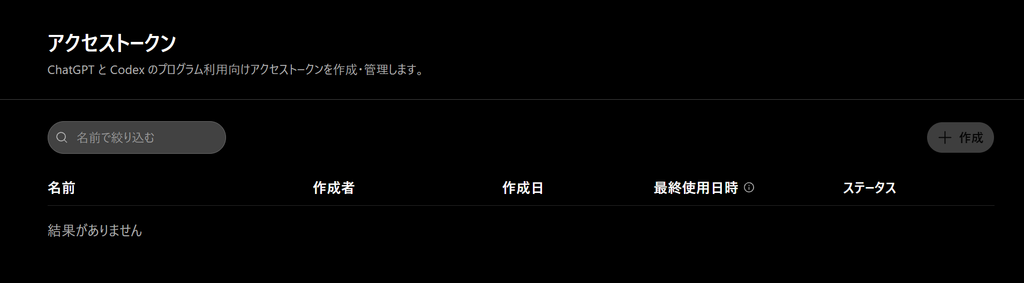
アクセストークンの管理
ChatGPTやCodexを外部プログラム、CLIツールから呼び出すための認証トークンです。
- 個人用アクセストークンの作成を許可:
一般メンバーが個人の裁量でアクセストークンを発行できるようにするかどうかを制限します。シャドーITや意図しないAPI利用を防ぎたい企業では、この設定をオフにして管理者が一元管理します。 - アクセストークンの有効期限の上限:
発行されたトークンの有効期限(TTL)を強制するルールです。「制限なし(無期限)」に設定することも可能ですが、セキュリティ上は「30日」「90日」などの期限を設け、定期的なトークンローテーションを強制することがベストプラクティスです。
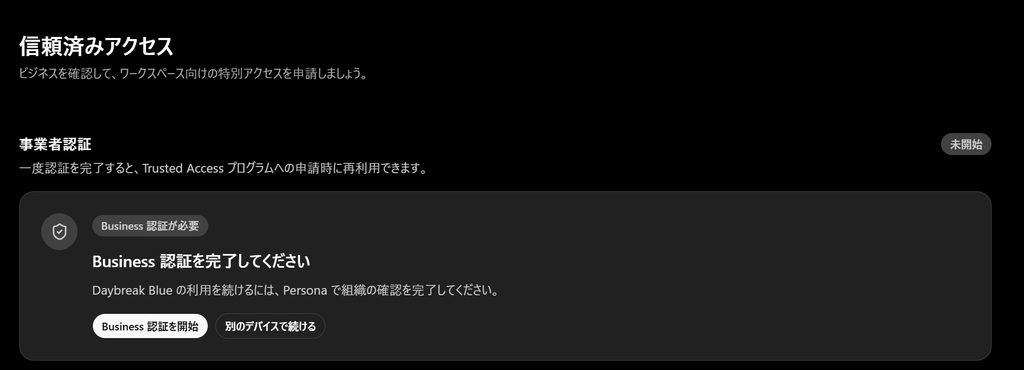
信頼済みアクセス(Trusted Access)と事業者認証
OpenAIが提供する高度なエンタープライズプログラムやプレビュー機能(「Daybreak Blue」など)を利用する際、組織の正当性を証明するための事業者認証プロセス(Personaなどの外部KYB認証プラットフォーム経由)を完了させる設定です。
法人の実在性が確認されることで、特別なAPIクォータや高機能へのアクセスがアンロックされます。
社内コラボレーションと分析・レポート機能
ワークスペースの真価は、組織内のメンバー同士がプロンプトや知識を共有し、チーム全体の知的生産性を底上げすることにあります。
社内共有ポリシーの設定
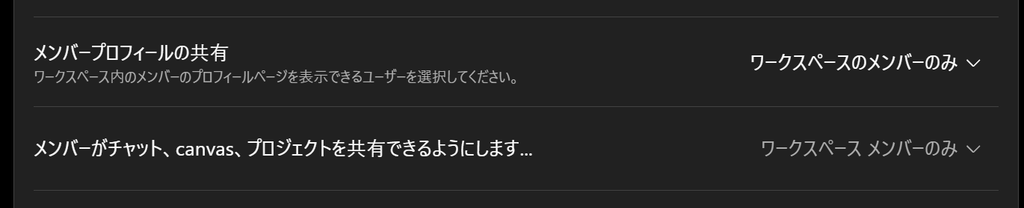
- メンバーがチャット、Canvas、プロジェクトを共有できるようにする範囲:
作成した成果物やチャット履歴を共有する際、共有範囲を「ワークスペースのメンバーのみ」に制限するか、外部公開リンクの生成を許容するかを設定します。情報漏洩事故を防ぐため、企業利用では「ワークスペースのメンバーのみ」に限定することが鉄則です。 - メンバープロフィールの共有:
ワークスペース内の他のメンバーのプロフィールページ(利用状況や公開プロジェクト)を閲覧できる範囲を指定します。
分析とレポート(利用実態の可視化)
AIを導入したものの、「実際にどれくらい使われていて、どのような効果が出ているのかわからない」というROI(投資対効果)の課題を解決するための機能群です。
- タスクのインサイトを有効にする
ワークスペース内で交わされるメッセージを自然言語処理によって自動的に分類(例: 「コード生成」「文章作成」「要約」「データ分析」など)し、どのような業務でAIが活用されているかの統計レポートを生成します。機密の会話内容そのものを管理者が盗み見ることなく、活用分野の傾向だけを安全に把握できます。 - OpenAIが作成した効果測定アンケートを有効にする
ワークスペースの利用者に対して、「AIによって週に何時間の業務が削減されたか」といった効果測定サーベイを定期的にポップアップ表示・実施します。 - インパクト調査のエクスポートにユーザー識別子を含める
アンケート結果をCSV等でエクスポートする際、回答者の氏名やメールアドレスを紐付けるかどうかを設定します。どの部署の誰が最も業務削減に成功しているかを特定し、社内の推進リーダーを発掘するのに役立ちます。 - メンバーの利用状況をプロフィールに表示:
各ユーザーが消費したトークン数や活用統計を本人のプロフィール上に表示させ、利用の活発度を可視化します。
シチュエーション別・推奨設定テンプレート
企業のセキュリティ基準や業務特性に応じて、ワークスペースの初期設定をどう組むべきかの具体例を3パターン提示します。自社のカルチャーに近い構成を参考にしてください。
パターンA:セキュリティ最優先型(金融・医療・厳格な大企業向け)
「データ漏洩やフィッシングのリスクを極限までゼロに近づけたい」組織向けの構成です。
- Chatの保持ポリシー: 期間指定(例: 30日または90日で自動削除)
- メモリ機能: オフ
- コード実行: オン / コードのネットワークアクセス: オフ
- ウェブ検索: オン
- デバイスコードによるサインイン: オフ(フィッシングリスク排除)
- 個人用アクセストークン作成: オフ
- 共有範囲: ワークスペースのメンバーのみ
- 外部ドメインの招待: オフ
- Sitesの公開: オフ
パターンB:開発・DX推進アジャイル型(テック企業・スタートアップ向け)
「エンジニアやクリエイターの生産性を最大化し、最新機能をフル活用したい」組織向けの構成です。
- Chatの保持ポリシー: 無制限
- メモリ機能 / 改良版メモリ: オン
- Deep research: オン
- コード実行 / ネットワークアクセス: オン
- Codex / Workのローカル使用: オン
- Sitesでのデプロイ・公開: オン
- エージェント / スキル: オン
- macOSコード編集 / Apple Intelligence連携: オン
- アクセストークン有効期限: 90日設定
パターンC:全社業務効率化・標準型(一般企業のオフィスワーク向け)
「一般的なホワイトカラー業務の自動化を進めつつ、常識的な安全性を確保したい」場合のバランス構成です。
- Chatの保持ポリシー: 無制限
- メモリ機能: オン / 改良版メモリ: オン
- ウェブ検索 / Deep research: オン
- コード実行: オン / ネットワークアクセス: オフ
- ChatGPT Record(音声記録・文字起こし): オン
- タスクのインサイト / 効果測定アンケート: オン
- 共有範囲: ワークスペースのメンバーのみ
- アカウント自動作成(SSO): オン
管理者が押さえておくべき運用のベストプラクティス
最後に、設定完了後に安定した運用を続けるためのポイントを解説します。
「デバイスコード認証」のフィッシング手口に注意する
WordやExcelアドイン、ヘッドレスCodexなどで便利な「デバイスコードサインイン」ですが、攻撃者が「以下のコードを入力してください」と偽の通知を送り、ユーザーに認証コードを入力させることでアカウントを乗っ取る手口が存在します。
この機能を有効化する場合は、社内セキュリティ研修で注意を呼びかけるか、不要であれば設定をオフにしておくのが賢明です。
定期的なアクセストークンとサービスアカウントの棚卸し
開発用に発行されたアクセストークンが無期限のまま放置されたり、退職した担当者が作成したサービスアカウントが課金され続けたりすることが頻繁に起こります。
四半期に一度は「アクセス」メニューからトークン一覧とサービスアカウント一覧を確認し、未使用のものを失効・削除する運用フローを確立しましょう。
「タスクのインサイト」を活用して社内勉強会を企画する
ワークスペースの分析機能をオンにしておくと、「自社ではライティング業務ばかりで使われていて、データ分析での利用が極端に少ない」といった実態が見えてきます。
このデータを基に、「ChatGPTを使ったデータ分析ハンズオン」などの社内勉強会を企画することで、全社的なAIリテラシーの向上と投資対効果の最大化を実現できます。
まとめ:ワークスペースを制する者が、組織のAI活用を制する
ChatGPT Businessのワークスペースは、単なる「法人向けライセンスの管理画面」ではありません。組織のセキュリティとコンプライアンスを守る強固な防壁であり、同時に社員の創造性と生産性を解放するイノベーションのインフラです。
- 情報漏洩を防ぎたい
共有範囲をワークスペース内に限定し、コードの外部通信をオフにする。 - 最新の調査・開発力を手に入れたい
Deep research、Codex、エージェント機能を適切に開放する。 - 運用の手間を減らしたい
ドメイン検証、SSO、アカウント自動作成をセットアップする。
本記事で解説した設定項目を1つずつ確認し、自社のセキュリティポリシーと業務ニーズに合致した最適なワークスペース環境を構築してください。安全で快適なAI環境が整えば、組織の生産性は確実に次のステージへと進化するはずです。